Guía
Requisitos de respaldo SOC 2: respaldar es fácil, restaurar es la prueba
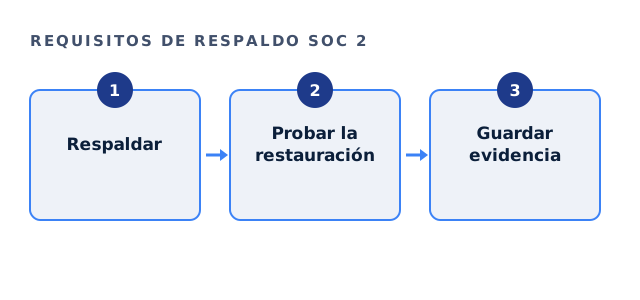
Los requisitos de respaldo SOC 2 tratan sobre todo de demostrar que puede recuperarse. Tener respaldos es el comienzo, pero lo que suele decidir el resultado es la evidencia de una restauración exitosa.
- Preparación, no la auditoría
- Una firma CPA independiente firma
- Estimación por escrito, sin reuniones
De dónde salen los requisitos de respaldo SOC 2
Los respaldos apoyan los criterios de Seguridad mediante la continuidad del negocio, en CC9.1. Y si Disponibilidad está en el alcance, A1.2 y A1.3 cubren directamente la recuperación y sus pruebas. El texto está en los Criterios de servicios de confianza del AICPA.
Qué incluye una configuración de respaldo sólida
En la nube, casi todo esto es una opción de configuración. Por eso las brechas suelen estar en las pruebas y la documentación.
- Respaldos automáticos de los datos de producción
- Respaldos cifrados
- Copias guardadas fuera de producción
- Conservación fijada en la política
- Pruebas de restauración periódicas con registro
Revisión de respaldos SOC 2
Marque lo que puede demostrar.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cada cuánto esperan pruebas los requisitos de respaldo SOC 2
Los criterios no fijan intervalos, pero su política debe fijarlos y usted cumplirlos.
| Actividad | Práctica común |
|---|---|
| Respaldos de bases de datos | Diarios o continuos. |
| Prueba de restauración | Al menos anual, a menudo trimestral. |
| Revisión de la política | Anual. |
Evidencia de los requisitos de respaldo SOC 2
Guarde capturas de la configuración y los informes de los trabajos de respaldo. Y registre cada prueba de restauración, con lo restaurado y cuánto tardó, porque los auditores lo piden.
Parte de la preparación
Documentamos los respaldos y diseñamos la prueba de restauración con sus ingenieros, dentro de la tarifa fija de preparación. Después una firma CPA con licencia examina el resultado.
Haga la prueba como sería una recuperación real. Por ejemplo, restaure una instantánea reciente de la base de datos en un entorno aparte y compruebe que la aplicación puede leerla. Mida el tiempo, porque la duración de la recuperación es lo que le importa al cliente. Después anote lo que falló, si algo falló, y corríjalo antes de la siguiente prueba. Ese registro suele ser la evidencia más convincente, así que guarde todos, incluso los de pruebas que salieron mal.
Preguntas sobre los requisitos de respaldo SOC 2
¿Los requisitos de respaldo SOC 2 son más estrictos con Disponibilidad en el alcance?
Sí. A1.2 y A1.3 hacen explícitas la recuperación y sus pruebas.
¿Basta el respaldo del proveedor de nube?
A menudo sí, pero debe confirmar que está configurado y probado.
¿Cómo documentar los requisitos de respaldo SOC 2?
En una política de respaldo, más los informes de trabajos y los registros de restauración.
¿Cuál es la brecha más común?
No tener evidencia de una prueba de restauración.
Guías relacionadas
Demuestre que puede recuperarse antes de que pregunte el auditor
Cuéntenos su stack. Le respondemos con un alcance por escrito y una tarifa fija.
Vea si podemos ayudarle