Guía
Requisitos de contraseñas SOC 2, sin mitos
Los requisitos de contraseñas SOC 2 sorprenden a muchos equipos. Los criterios no fijan longitud ni rotación. La firma CPA prueba lo que promete su propia política.
- Preparación, no la auditoría
- Una firma CPA independiente firma
- Estimación por escrito, sin reuniones
Qué dicen los criterios sobre los requisitos de contraseñas SOC 2
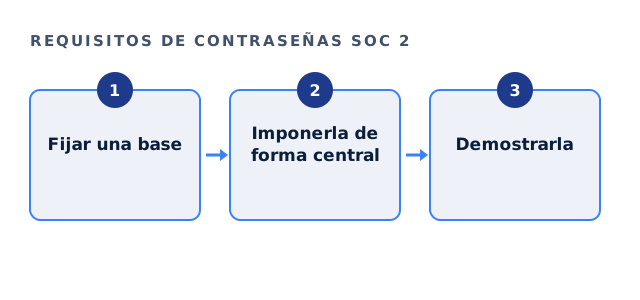
Los Criterios de servicios de confianza piden controles de acceso lógico acordes con sus riesgos, pero no fijan un número de caracteres. Por eso su política se vuelve la vara de medir.
Esa flexibilidad corta en ambos sentidos: una política estricta que no se impone genera excepciones.
Una base sensata
Muchos equipos se alinean con la guía actual del NIST: contraseñas más largas y sin rotación forzada sin motivo.
| Tema | Base común |
|---|---|
| Longitud | Un mínimo largo, de 12 caracteres o más |
| Rotación | Cambio ante sospecha de compromiso, no por calendario |
| Contraseñas filtradas | Bloquear las contraseñas comprometidas conocidas |
| MFA | Obligatoria para todo acceso del personal |
| SSO | Inicio de sesión central para las herramientas clave |
Revisión de contraseñas SOC 2
Marque lo que su configuración ya impone.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cómo prueban los auditores los requisitos de contraseñas SOC 2
Los auditores comparan la política con la configuración. Piden capturas o exportaciones del proveedor de identidad y los sistemas clave.
- Configuración de contraseñas y MFA del proveedor de identidad
- Configuración de los sistemas fuera del SSO
- Excepciones y sus aprobaciones
- Manejo de las cuentas de servicio
Brechas comunes en los requisitos de contraseñas SOC 2
El problema habitual son las herramientas fuera del inicio de sesión único. Por ejemplo, una consola de administración vieja mantiene sus propias reglas débiles. Y las cuentas compartidas impiden la responsabilidad individual.
Además, las políticas copiadas de plantillas suelen exigir rotación cada 90 días. Si los sistemas no la imponen, la firma CPA registra una excepción.
Cómo ayuda Ridgeline
Escribimos un estándar que sus sistemas sí pueden imponer y ayudamos a configurarlo, para que la evidencia coincida con la promesa. La preparación entra en nuestra tarifa fija de $5,000 a $40,000 dólares. No somos una firma CPA. La guía está en las directrices de identidad digital NIST SP 800-63B.
Preguntas sobre los requisitos de contraseñas SOC 2
¿Los requisitos de contraseñas SOC 2 fijan una longitud mínima?
No. La fija su política, y la firma CPA prueba contra esa política.
¿La rotación cada 90 días forma parte de los requisitos de contraseñas SOC 2?
No necesariamente. Muchos equipos siguen al NIST y solo rotan ante sospecha de compromiso.
¿Basta la MFA para cumplir los requisitos de contraseñas SOC 2?
La MFA es evidencia sólida, pero la configuración de contraseñas también debe coincidir con su política.
¿Y las cuentas de servicio?
Documente quién responde por ellas, cómo se protegen y cómo se revisan.
Guías relacionadas
Alinee sus requisitos de contraseñas SOC 2
Responda cuatro preguntas de alcance. Le respondemos por escrito con un alcance y un rango de precio, normalmente el mismo día hábil.
Vea si podemos ayudarle