Servicio
Gestión de activos SOC 2 que resiste el muestreo
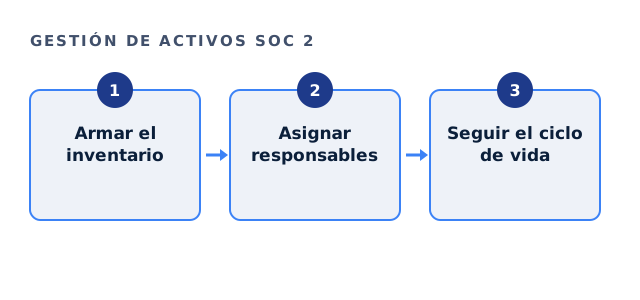
La gestión de activos SOC 2 es saber qué tiene, quién responde por cada cosa y cómo se protege. Así los demás controles parten de una lista, no de una suposición.
- Preparación, no la auditoría
- Una firma CPA independiente firma
- Estimación por escrito, sin reuniones
Por qué la gestión de activos SOC 2 va primero
Las revisiones de acceso, los parches y el cifrado suponen que usted conoce sus activos. Pero muchas startups lo guardan en la cabeza de las personas, y la primera solicitud de evidencia expone la brecha.
Los Criterios de servicios de confianza esperan que identifique y proteja los activos de información, y que los maneje con seguridad cuando salen de servicio.
Qué cubre un inventario de gestión de activos SOC 2
Un inventario útil va más allá de las laptops. Las cuentas de nube y los almacenes de datos importan tanto como el hardware.
| Tipo de activo | Registro típico |
|---|---|
| Laptops y teléfonos | Responsable, estado de cifrado, gestión de dispositivos |
| Cuentas y servicios de nube | Responsable, propósito, entorno |
| Almacenes de datos | Tipo de dato, sensibilidad, ubicación |
| Herramientas SaaS clave | Responsable, método de acceso, revisión del proveedor |
Revisión rápida de activos SOC 2
Marque lo que puede mostrar hoy. Cada brecha es una probable pregunta de muestreo.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Responsables y ciclo de vida en la gestión de activos SOC 2
Cada activo necesita un responsable con nombre. Esa persona responde por su acceso, actualizaciones y retiro.
- Entregar dispositivos con cifrado y gestión activados
- Registrar los cambios de responsable
- Recuperar los dispositivos cuando alguien se va
- Borrar o destruir los medios antes de desecharlos
- Guardar registros de baja
La evidencia que muestrea la firma CPA
Los auditores suelen elegir una muestra de activos y rastrearla. Por ejemplo, comprueban que una laptop muestreada esté cifrada y asignada, y comparan las bajas de personal con la devolución de equipos.
Además, un informe Tipo II abarca un periodo. Por eso el inventario debe mantenerse al día, no rehacerse la semana antes del trabajo de campo.
Cómo ayuda Ridgeline
Diseñamos el inventario, lo conectamos con su gestión de dispositivos y escribimos el procedimiento. La evidencia se acumula mientras la gente trabaja. La preparación entra en nuestra tarifa fija de $5,000 a $40,000 dólares. No somos una firma CPA; examina una firma con licencia. Los criterios están en los Criterios de servicios de confianza del AICPA.
Preguntas sobre la gestión de activos SOC 2
¿La gestión de activos SOC 2 exige un software especial?
No. Una hoja de cálculo bien llevada sirve, aunque la gestión de dispositivos facilita la evidencia.
¿Qué tan detallados deben ser los registros de gestión de activos SOC 2?
Lo suficiente para mostrar responsable, protección y ciclo de vida de cada activo.
¿Las herramientas SaaS cuentan en la gestión de activos SOC 2?
Las clave sí, porque suelen guardar datos de clientes.
¿Cada cuánto debe revisarse el inventario?
Al menos cada trimestre, y con cada alta o baja de personal.
Guías relacionadas
Una gestión de activos SOC 2 que funcione sola
Responda cuatro preguntas de alcance. Le respondemos por escrito con un alcance y un rango de precio, normalmente el mismo día hábil.
Vea si podemos ayudarle