Guía
Un checklist SOC 2, fase por fase
Un checklist SOC 2 funciona mejor cuando sigue el orden de las decisiones reales. Este va de la primera solicitud del cliente al inicio del trabajo de campo, fase por fase.
- Preparación, no la auditoría
- Una firma CPA independiente firma
- Estimación por escrito, sin reuniones
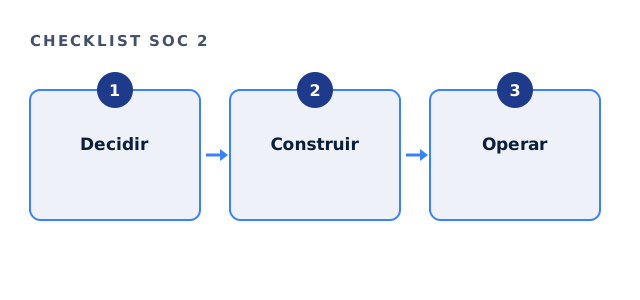
Fase uno del checklist SOC 2: decisiones
Parta de la solicitud del cliente: ¿qué informe quiere y para cuándo? Luego decida los criterios del alcance. Seguridad siempre se incluye; disponibilidad, confidencialidad, integridad del procesamiento y privacidad son opcionales.
Fije también el límite del sistema. Como el alcance determina el esfuerzo y las tarifas, estas primeras decisiones marcan todo lo demás.
Fase dos: documentos y responsables
Después, escriba o actualice las políticas y la evaluación de riesgos. Nombre un responsable por cada área de control y elija dónde vivirá la evidencia.
| Fase | Resultados principales |
|---|---|
| Decisiones | Tipo de informe, criterios, límite, fecha objetivo |
| Documentos | Políticas, evaluación de riesgos, lista de proveedores |
| Responsables | Una persona por área de control |
| Construcción | Controles en marcha y evidencia archivada |
| Operación | Periodo de observación para un Tipo 2 |
| Entrega | Firma CPA contratada y lista de solicitudes respondida |
Checklist SOC 2: revisión rápida
Marque lo que ya está hecho.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Fase tres del checklist SOC 2: construir
Ahora ponga los controles en práctica: revisiones de acceso, aprobaciones de cambios, pasos de alta y revisiones de proveedores. Luego archive la primera evidencia de cada uno.
Haga una revisión interna breve antes de que empiece el periodo. Un control sin evidencia todavía no está listo.
Fase cuatro: operar y entregar
En un Tipo 2, los controles deben funcionar durante todo el periodo de observación. Lleve un calendario mensual y revíselo cada mes. Mientras tanto, firme la carta de contratación con la firma CPA.
Por último, responda la lista de solicitudes punto por punto. Así el trabajo de campo empieza con la evidencia ya ordenada.
Repetir el checklist SOC 2 el año siguiente
El checklist se repite cada año con cambios menores. Actualice primero el alcance, las políticas y la lista de proveedores, y siga con el calendario sin pausas.
Anote también lo que le retrasó este año, porque lo mismo suele repetirse.
Dónde ayuda Ridgeline
Recorremos el checklist con su equipo, del alcance a la entrega. Nuestra tarifa de preparación es fija, entre $5,000 y $40,000 dólares. La tarifa de la firma CPA es aparte y se le paga a la firma. Los criterios son los Criterios de servicios de confianza del AICPA.
Preguntas sobre el checklist SOC 2
¿Cuánto tarda en completarse un checklist SOC 2?
Los programas de primera vez suelen tardar varios meses antes de que pueda empezar un periodo Tipo 2.
¿Basta un checklist SOC 2 para aprobar?
Ningún checklist decide la opinión. Ordena el trabajo que después prueba la firma CPA.
¿Quién es responsable del checklist SOC 2?
Normalmente un líder de cumplimiento, con responsables de control por área.
¿Necesitamos software para esto?
No necesariamente. Un tablero de seguimiento y carpetas claras sirven a muchos equipos.
Guías relacionadas
Avance en su checklist SOC 2
Cuéntenos la solicitud del cliente y su fecha objetivo. Le respondemos por escrito con un alcance y una tarifa fija, normalmente el mismo día hábil.
Vea si podemos ayudarle