Servicio
SOC 2 en Kubernetes: de los clústeres a los controles
Las dudas sobre SOC 2 en Kubernetes surgen porque los clústeres cambian sin parar. Los controles deben vivir en los pipelines y la configuración, no en revisiones a mano.
- Preparación, no la auditoría
- Una firma CPA independiente firma
- Estimación por escrito, sin reuniones
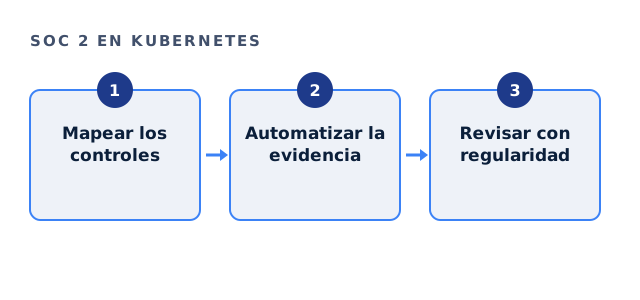
Por qué SOC 2 en Kubernetes necesita un plan
Los contenedores arrancan y se detienen cada minuto, pero la firma CPA necesita prueba de que acceso, cambios y registros estuvieron controlados. La evidencia debe salir de los sistemas, no de la memoria.
Los servicios administrados ayudan: el proveedor opera el plano de control y sus informes cubren una parte.
Cómo se mapea SOC 2 en Kubernetes a controles comunes
Casi todos los controles del clúster caben en áreas conocidas, y un buen pipeline sostiene varios.
| Área de control | Ejemplo en Kubernetes |
|---|---|
| Acceso lógico | Acceso por roles ligado al inicio de sesión único |
| Gestión de cambios | Despliegues solo por pipelines revisados |
| Registros y monitoreo | Registros de auditoría conservados y revisados |
| Gestión de vulnerabilidades | Escaneo de imágenes antes de desplegar |
| Secretos | Almacenes de secretos administrados, no manifiestos en texto plano |
Revisión rápida de SOC 2 en Kubernetes
Marque lo que se cumple en sus clústeres.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Evidencia de SOC 2 en Kubernetes
Los auditores muestrean cambios y accesos; guarde registros que liguen cada despliegue con un cambio aprobado.
- Pull requests aprobados para los manifiestos
- Role bindings y sus revisiones
- Configuración de conservación de los registros de auditoría
- Resultados del escaneo de imágenes
- El informe SOC 2 del propio proveedor
Brechas comunes
El problema habitual son los cambios directos con acceso de administrador, como un despliegue modificado a mano durante un incidente. Y los roles amplios de cluster-admin sobreviven a los proyectos.
Documente el acceso de emergencia: un proceso claro de break-glass convierte una excepción en un evento controlado.
Cómo ayuda Ridgeline
Mapeamos sus clústeres a los controles y montamos la evidencia con sus ingenieros. La remediación técnica la hacen firmas aliadas bajo contrato con nosotros. La preparación entra en nuestra tarifa fija de $5,000 a $40,000 dólares. No somos una firma CPA. La guía de endurecimiento está en la Guía de endurecimiento de Kubernetes de CISA y la NSA.
Preguntas sobre SOC 2 en Kubernetes
¿SOC 2 en Kubernetes exige controles especiales?
No hay criterios nuevos, pero los controles de siempre deben funcionar en un entorno cambiante.
¿Un servicio administrado cubre SOC 2 en Kubernetes?
En parte. El proveedor cubre su capa; su configuración sigue siendo suya.
¿Qué rompe más a menudo la evidencia de SOC 2 en Kubernetes?
Los cambios manuales fuera del pipeline y los roles de administrador amplios.
¿Cuánto tiempo conservar los registros?
Lo que cubran sus revisiones y el periodo del informe.
Guías relacionadas
Ordene la evidencia de SOC 2 en Kubernetes
Responda cuatro preguntas de alcance. Le respondemos por escrito con un alcance y un rango de precio, normalmente el mismo día hábil. Mencione qué servicio administrado usa, porque su informe cubre parte del alcance.
Vea si podemos ayudarle