Guía
Retención de datos SOC 2 y eliminación
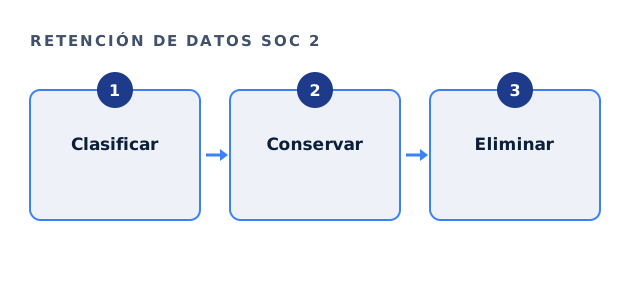
La retención de datos SOC 2 importa sobre todo cuando Confidencialidad o Privacidad están en el alcance. La firma comprueba que fija plazos, los cumple y elimina los datos de forma registrada.
- Preparación, no la auditoría
- Una firma CPA independiente firma
- Estimación por escrito, sin reuniones
Por qué surge la retención de datos SOC 2
Confidencialidad espera que identifique los datos confidenciales y los elimine cuando ya no se necesiten; Privacidad suma obligaciones sobre datos personales.
La política se vuelve evidencia, y como se prueba, los plazos deben ser reales.
Cómo escribir la política de retención de datos SOC 2
Liste los tipos de datos, el plazo y el responsable, y diga cómo se eliminan. Luego ligue la política a los contratos que fijan sus propios plazos.
| Tipo de dato | Regla de ejemplo |
|---|---|
| Contenido de clientes | Se elimina al terminar el contrato más el plazo acordado |
| Registros | Se conservan el plazo que fije su política |
| Respaldos | Caducan en un ciclo fijo |
| Expedientes de personal | Se conservan según la ley local |
| Contratos | Se conservan el plazo legal |
Revisión de retención de datos SOC 2
Marque lo que ya está en marcha.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Evidencia de que la retención de datos SOC 2 funciona
La firma puede muestrear solicitudes de eliminación o terminaciones de contrato. Registre cada una con la fecha de eliminación, y guarde la configuración de caducidad automática donde exista.
Revise además la política cada año.
Solicitudes de eliminación de clientes
Los clientes suelen poder pedir la eliminación por contrato. Cada solicitud necesita un ticket, un responsable y una fecha de cierre, y ese rastro muestra que el control funciona.
No olvide los respaldos: diga cuánto tiempo sobreviven los datos en ellos tras la eliminación.
Brechas comunes
Las brechas típicas son plazos que ningún sistema impone, eliminaciones sin registro y entornos de prueba viejos con copias de datos.
Incluya esos entornos en la política y revíselos.
Dónde ayuda Ridgeline
Escribimos la política con las áreas legal y de ingeniería y armamos los registros de eliminación. Nuestra tarifa de preparación es fija, entre $5,000 y $40,000 dólares. Firmas aliadas hacen los cambios técnicos cuando hace falta. Los criterios son los Criterios de servicios de confianza del AICPA.
Preguntas sobre la retención de datos SOC 2
¿La retención de datos SOC 2 aplica si solo está Seguridad?
Importa sobre todo para Confidencialidad y Privacidad, pero los clientes la preguntan de todos modos.
¿Cuánto deben durar los plazos de retención de datos SOC 2?
Lo que exijan su negocio, sus contratos y la ley, y no más.
¿La retención de datos SOC 2 cubre los respaldos?
Sí. Diga cuánto tiempo permanecen los datos en los respaldos.
¿Quién fija los plazos?
El área legal y los responsables de los datos, con aprobación de la dirección.
Guías relacionadas
Escriba su política de retención de datos SOC 2
Díganos qué criterios están en el alcance. Le respondemos por escrito con un plan de política y una tarifa fija, normalmente el mismo día hábil.
Vea si podemos ayudarle