Servicio
Control de acceso SOC 2 que resiste una muestra del auditor
El control de acceso SOC 2 es donde la mayoría de las primeras auditorías encuentran excepciones. Por eso los controles deben ser simples, ejecutarse siempre y dejar evidencia siempre.
- Preparación, no la auditoría
- Una firma CPA independiente firma
- Estimación por escrito, sin reuniones
Qué pide CC6 en el control de acceso SOC 2
Los criterios de acceso lógico y físico, CC6, piden que solo personas autorizadas lleguen a sistemas y datos. Por eso los auditores prueban cómo se otorga, revisa y retira. Los criterios están en los Criterios de servicios de confianza del AICPA.
El conjunto básico de control de acceso SOC 2
Casi todas las empresas necesitan los mismos controles, ajustados a sus herramientas.
- Cuentas únicas, sin accesos compartidos
- Autenticación multifactor en los sistemas clave
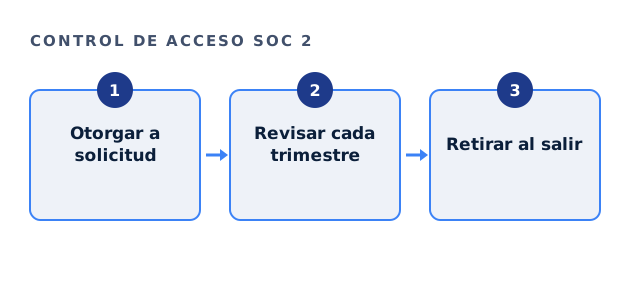
- Acceso otorgado por solicitud y aprobación
- Revisiones de acceso trimestrales con registro
- Acceso retirado el mismo día en que alguien se va
Prueba rápida de acceso SOC 2
Marque lo que podría demostrar ante una muestra al azar.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
La evidencia que muestrean los auditores
Los auditores eligen muestras, como cinco altas y cinco bajas. Cada evento necesita un registro.
| Control | Evidencia muestreada |
|---|---|
| Alta | Solicitud aprobada antes de otorgar el acceso. |
| Baja | Hora del retiro frente a la fecha de salida. |
| Revisión de acceso | Revisión firmada con los cambios hechos. |
| MFA | Capturas de la configuración de cada sistema clave. |
Dónde suele fallar el control de acceso SOC 2
La baja de personal es la falla clásica: una herramienta olvidada mantiene viva una cuenta. Y las revisiones de acceso a menudo se hacen una vez y nunca más. Corregimos ambas con listas simples y un responsable en el calendario.
Parte del trabajo de preparación
Este trabajo está dentro de nuestra tarifa fija de preparación, de $5,000 a $40,000 dólares. Trabajamos con sus ingenieros, y una firma CPA independiente y con licencia examina el resultado.
El inicio de sesión único merece mención. Como retira el acceso en todas partes de una vez, convierte la baja de diez herramientas en una sola acción. Si está eligiendo herramientas, prefiera las que lo admiten. Y lleve una lista de las que quedan fuera, porque son las cuentas que más se olvidan.
Preguntas sobre el control de acceso SOC 2
¿Cada cuánto deben hacerse las revisiones de control de acceso SOC 2?
Lo común es cada trimestre, aunque algunos alcances justifican otro intervalo.
¿Necesitamos inicio de sesión único?
No es estrictamente necesario, pero hace mucho más fácil demostrar las bajas.
¿Qué cuenta como evidencia del control de acceso SOC 2?
Tickets, aprobaciones, registros de revisión y capturas de configuración.
¿Importa el acceso físico en el control de acceso SOC 2?
Sí, bajo CC6, aunque los proveedores de nube cubren sus propios centros de datos.
Guías relacionadas
Corrija su control de acceso SOC 2 antes de la muestra
Indíquenos sus sistemas y su plantilla. Le respondemos con un alcance por escrito y una tarifa fija.
Vea si podemos ayudarle